الأدوار والصلاحيات
الأدوار القياسية الخمسة وما يستطيعه كل دور في HyoNova، والأدوار المخصصة بمصفوفة صلاحيات قابلة للتعديل، وكيف تحمي درجة الاطلاع السجلات الحساسة.
في هذه الصفحة
لكل عضو في شركتك دور. يحدد الدور ما يراه العضو وما يفعله — في مساحة عمل الشركة، وداخل المكتب، وفي المكالمات والاجتماعات، وفي إدارة الشركة. لكل شركة خمسة أدوار قياسية، ويستطيع المالك والمدير العام إنشاء أدوار مخصصة تحمل بالضبط الصلاحيات التي يحتاجها فريق ما. تختار دوراً قياسياً عند دعوة الشخص، ويمكنك تغييره لاحقاً.
الخادم هو من يفرض الأدوار#
يتحقق HyoNova من الصلاحيات على الخادم في كل طلب، لا في الواجهة فقط. إخفاء الزر ليس هو الحماية: إذا حاول شخص إجراءً لا يسمح به دوره يرفضه الخادم. وعندما لا يكون قسم متاحاً لك يعرض HyoNova: «غير متاح لدورك» و«اطلب من مسؤول الشركة إذا احتجت الوصول إلى هذا.» ومن يفقد صلاحية يفقدها فوراً، عند إجرائه التالي.
الأدوار القياسية#
| الدور | لمن صُمّم |
|---|---|
| مالك | المسؤول عن الشركة. كل الصلاحيات، بما فيها الرواتب والسجلات المالية المقيّدة وتغيير الفوترة. ومن ينشئ الشركة يصبح أول مالك لها. |
| مدير عام | يُدير الشركة يومياً: الأشخاص والدعوات والأدوار والعوالم والضيوف والإعدادات وسجل التدقيق. كل شيء عدا الرواتب والسجلات المقيّدة وتغيير الفوترة. |
| مدير | يقود العمل والاجتماعات: يُسند المهام للآخرين، ويستضيف الاجتماعات، وينشئ روابط الضيوف ويدير الضيوف، ويُدير الغرف. ويرى النظرة العامة والصفحات المخصصة للقراءة في إدارة الشركة. |
| موظف | العضو الأساسي: المشاريع والمهام والملفات والمحادثة والمكالمات والاجتماعات. |
| موظف بصلاحيات محدودة | وصول محدود لمن يحتاج إلى رؤية العمل دون المشاركة فيه: يقرأ المهام والملفات ويدخل المكتب. |
تحتفظ الشركة دائماً بمالك واحد على الأقل. ولا يمكن تعديل الأدوار القياسية أو حذفها.
أين ترى الأدوار#
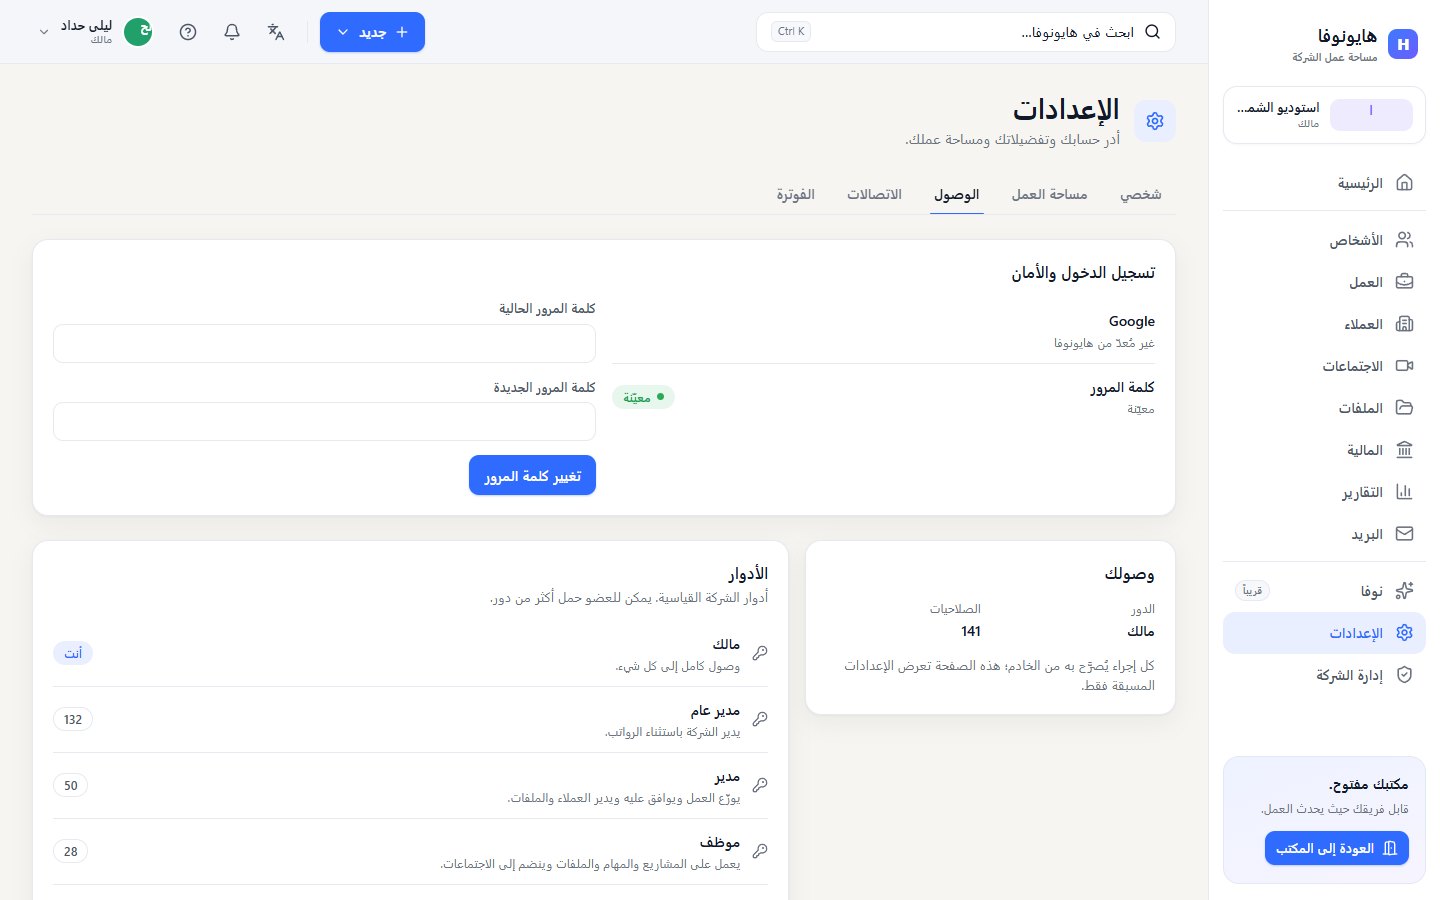
- الإعدادات ← الوصول (لكل عضو). تعرض بطاقة وصولك الدور وعدد الصلاحيات التي تملكها، مع الملاحظة «كل إجراء يُصرَّح به من الخادم؛ هذه الصفحة تعرض الإعدادات المسبقة فقط.» وتسرد بطاقة الأدوار الأدوار القياسية الخمسة مع وصف من سطر واحد، وتعرض مصفوفة الصلاحيات كل دور قياسي مقابل كل مجال بقيم كامل وقراءة وإنشاء وتحديث وحذف وموافقة وتصدير وإدارة. ولا تظهر الأدوار المخصصة هنا.
- إدارة الشركة ← الصلاحيات ← الأدوار والصلاحيات (للمالك والمدير العام). الأدوار القياسية والمخصصة معاً، مع الصلاحيات التي يحملها كل منها. راجع قسم «الأدوار المخصصة» أدناه.
ما يستطيعه كل دور قياسي#
✓ تعني أن الدور يستطيع ذلك، و— تعني أنه لا يستطيع.
الأشخاص#
| مالك | مدير عام | مدير | موظف | موظف بصلاحيات محدودة | |
|---|---|---|---|---|---|
| رؤية دليل الأعضاء | ✓ | ✓ | ✓ | ✓ | — |
| رؤية بريد الأعضاء والدعوات المعلّقة | ✓ | ✓ | — | — | — |
| دعوة الأعضاء | ✓ | ✓ | — | — | — |
| تغيير الأدوار وإزالة الأعضاء | ✓ | ✓ | — | — | — |
| إضافة الأقسام وأرشفتها | ✓ | ✓ | — | — | — |
يمنح المالك أي دور، ويمنح المدير العام أي دور عدا المالك. راجع الأشخاص والدعوات.
إدارة الشركة#
| مالك | مدير عام | مدير | موظف | موظف بصلاحيات محدودة | |
|---|---|---|---|---|---|
| فتح إدارة الشركة (النظرة العامة والصفحات المخصصة للقراءة) | ✓ | ✓ | ✓ | — | — |
| تعديل ملف الشركة وساعات العمل والهوية البصرية | ✓ | ✓ | — | — | — |
| إنشاء الأدوار المخصصة وتعديلها وحذفها | ✓ | ✓ | — | — | — |
| قراءة سجل التدقيق | ✓ | ✓ | — | — | — |
| رؤية صفحات الفوترة | ✓ | ✓ | — | — | — |
| تغيير الفوترة | ✓ | — | — | — | — |
صفحات الفوترة اليوم للقراءة فقط للجميع، ويتولى HyoNova تغييرات الخطط. راجع الإدارة والتدقيق والفوترة والخطط.
العمل#
| مالك | مدير عام | مدير | موظف | موظف بصلاحيات محدودة | |
|---|---|---|---|---|---|
| رؤية المهام | ✓ | ✓ | ✓ | ✓ | ✓ |
| رؤية المشاريع | ✓ | ✓ | ✓ | ✓ | — |
| إنشاء المشاريع والمهام وتغيير حالة المهمة | ✓ | ✓ | ✓ | ✓ | — |
| إسناد المهام لأشخاص آخرين | ✓ | ✓ | ✓ | لنفسه فقط | — |
راجع المهام.
العملاء والمالية والتقارير#
| مالك | مدير عام | مدير | موظف | موظف بصلاحيات محدودة | |
|---|---|---|---|---|---|
| فتح العملاء وإنشاؤهم ورؤية الصفقات | ✓ | ✓ | — | — | — |
| رؤية الفواتير والمدفوعات والمصروفات والذمم المدينة | ✓ | — | — | — | — |
| الرواتب | ✓ | — | — | — | — |
| التقارير: المهام المفتوحة | ✓ | ✓ | ✓ | — | — |
| التقارير: المفوتر والمحصّل والمصروفات | ✓ | — | — | — | — |
يرى المدير والموظف قسم العملاء، لكن سجلات العملاء والصفقات سرية، فيظهر لهما اليوم «غير متاح لدورك» عند فتحه. راجع قسم «درجة الاطلاع» أدناه.
الملفات#
| مالك | مدير عام | مدير | موظف | موظف بصلاحيات محدودة | |
|---|---|---|---|---|---|
| رؤية ملفات الشركة وتنزيلها | ✓ | ✓ | ✓ | ✓ | ✓ |
| رفع الملفات | ✓ | ✓ | ✓ | ✓ | — |
راجع الملفات.
الاتصالات#
| مالك | مدير عام | مدير | موظف | موظف بصلاحيات محدودة | |
|---|---|---|---|---|---|
| المحادثة: الرسائل المباشرة والمجموعات | ✓ | ✓ | ✓ | ✓ | — |
| الصوت المكاني في المكتب | ✓ | ✓ | ✓ | ✓ | — |
| الاتصال بزميل | ✓ | ✓ | ✓ | ✓ | — |
| إنشاء الاجتماعات والانضمام إليها وجدولتها ومشاركة الشاشة | ✓ | ✓ | ✓ | ✓ | — |
| أدوات المضيف: السماح بالدخول والكتم والإزالة والقفل والإنهاء والملاحظات إلى مهام | ✓ | ✓ | ✓ | — | — |
| تغيير إعدادات الاجتماعات للشركة | ✓ | ✓ | — | — | — |
تنطبق أدوات المضيف عندما يكون الشخص مضيف الاجتماع أو مضيفاً مشاركاً فيه. راجع الاجتماعات.
المكتب (العالم)#
| مالك | مدير عام | مدير | موظف | موظف بصلاحيات محدودة | |
|---|---|---|---|---|---|
| دخول المكتب والغرف والجلوس والتفاعل | ✓ | ✓ | ✓ | ✓ | ✓ |
| رؤية المتصلين وأماكنهم | ✓ | ✓ | ✓ | ✓ | ✓ |
| فتح قائمة الأشخاص داخل المكتب | ✓ | ✓ | ✓ | ✓ | — |
| الرد على الطرقات وإدارة الغرف | ✓ | ✓ | ✓ | — | — |
| بناء المكتب وإنشاء العوالم | ✓ | ✓ | — | — | — |
راجع صلاحيات العالم.
الضيوف#
| مالك | مدير عام | مدير | موظف | موظف بصلاحيات محدودة | |
|---|---|---|---|---|---|
| السماح بالضيوف في الشركة أو إيقافهم | ✓ | ✓ | — | — | — |
| إنشاء روابط الضيوف وإلغاؤها | ✓ | ✓ | ✓ | — | — |
| رؤية زيارات الضيوف وقبول الزوار أو رفضهم وإنهاء الزيارات | ✓ | ✓ | ✓ | — | — |
| ترقية ضيف إلى موظف | ✓ | ✓ | — | — | — |
راجع الضيوف.
درجة الاطلاع#
إلى جانب الصلاحيات، لكل سجل في HyoNova مستوى حساسية، ولكل دور درجة اطلاع — أعلى مستوى حساسية يستطيع فتحه. يحتاج الشخص إلى الصلاحية للإجراء وإلى درجة اطلاع كافية للسجل معاً.
| المستوى | أمثلة | من يملك هذه الدرجة |
|---|---|---|
| داخلي | المشاريع والمهام وملفات الشركة والمحادثات والاجتماعات | كل من لديه دور |
| سري | العملاء وجهات الاتصال والصفقات وسجلات الموظفين | مالك، مدير عام |
| مقيّد | الفواتير والمدفوعات والمصروفات والقيود المحاسبية والرواتب | مالك |
لهذا لا يستطيع المدير العام، مع أنه يفعل كل شيء تقريباً، فتح الفواتير أو الرواتب، ولهذا لا يستطيع المدير والموظف استخدام قسم العملاء بعد. وفي الدور المخصص، درجة الاطلاع صلاحيتان في مجموعة الوصول من المصفوفة.
ولا تحتاج المشاركة في محادثة أو اجتماع إلا إلى اسم الزميل، فيستطيع أصحاب الدرجة الداخلية مراسلة الجميع والاجتماع بهم دون رؤية سجلاتهم الوظيفية.
الأدوار المخصصة#
| الميزة | الحالة | ملاحظات |
|---|---|---|
| الأدوار المخصصة | متاحيعمل اليوم لمساحات العمل التي تتضمنه خطتها. | أنشئ أدوارك الخاصة بمصفوفة صلاحيات. |
عندما لا يناسب أي دور قياسي — قائد فريق يُسند المهام دون أن يرى العملاء، أو فريق تسويق يحتاج إلى Mail — ينشئ المالك أو المدير العام دوراً مخصصاً. والأدوار المخصصة خاصة بشركتك وحدها.
أنشئ الأدوار المخصصة وأدِرها#
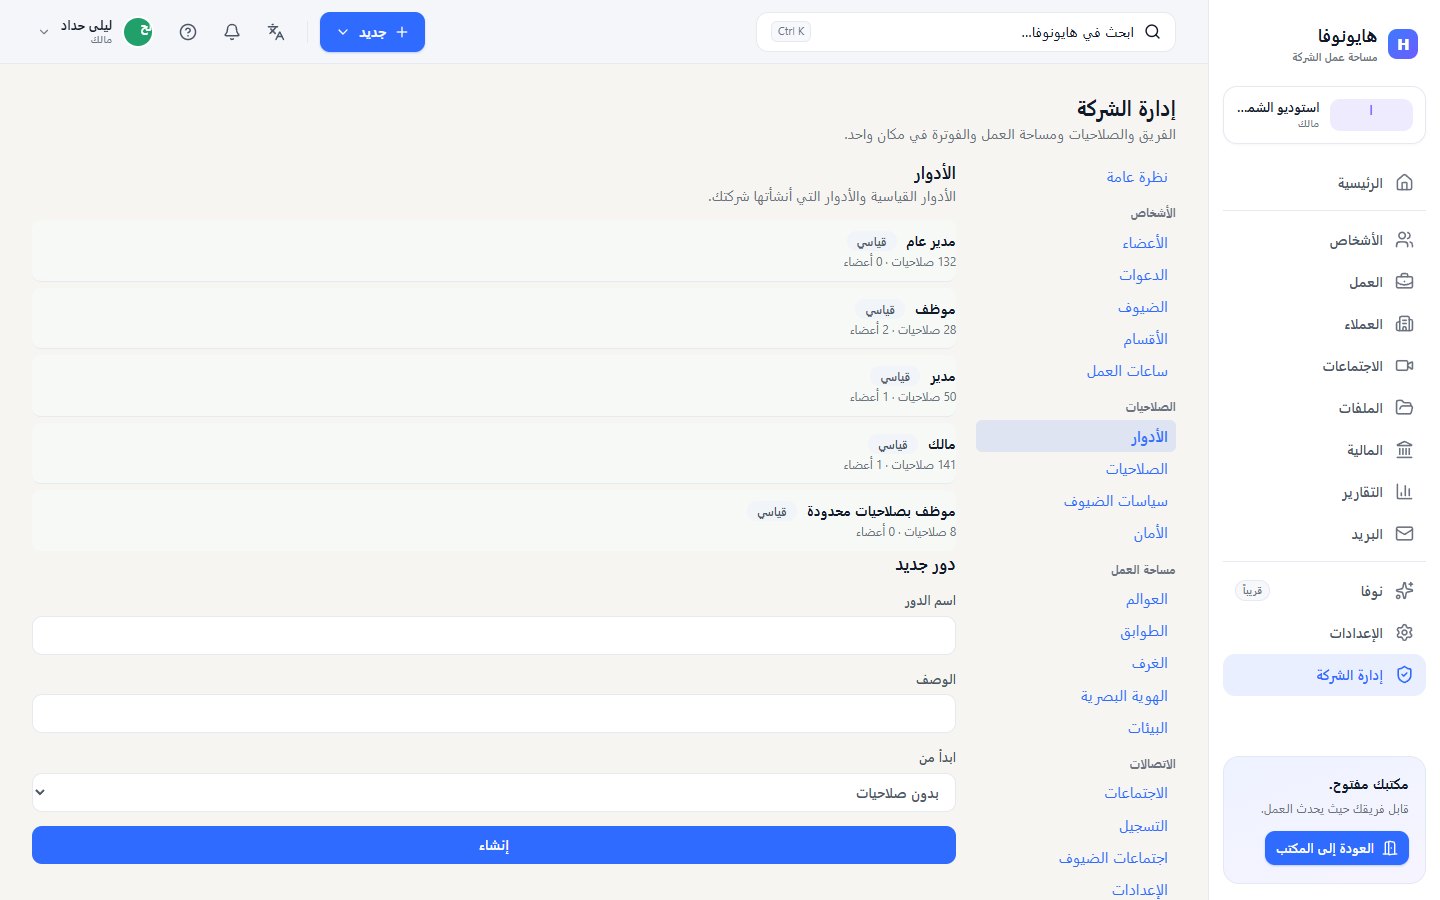
افتح إدارة الشركة ← الصلاحيات ← الأدوار: «الأدوار القياسية والأدوار التي أنشأتها شركتك.» يحمل كل دور وسم قياسي أو مخصص، ويعرض عدد صلاحياته وأعضائه مع وصفه. والدور الذي يحمل صلاحيات لا تملكها يحمل وسم أعلى من دورك.
- املأ دور جديد. أدخل اسم الدور (من 2 إلى 80 حرفاً، ومختلفاً عن كل دور آخر في شركتك) والوصف إن أردت.
- اختر ابدأ من. اختر بدون صلاحيات لتبني الدور من الصفر، أو دوراً قياسياً لنسخ صلاحياته. لا تظهر إلا الأدوار القياسية التي تستطيع منحها أنت.
- أنشئه. اختر إنشاء. يظهر الدور في القائمة بوسم مخصص.
لإعادة تسمية دور مخصص أو تغيير وصفه اختر تعديل، وغيّر الحقول، ثم اختر حفظ (أو إلغاء). ولإزالته اختر حذف. ويبقى حذف غير متاح ما دام أحد يحمل الدور — «هذا الدور مسند لأعضاء ولا يمكن حذفه.» — فامنح أولئك الأعضاء دوراً آخر أولاً. ولتغيير ما يستطيعه الدور استخدم مصفوفة الصلاحيات.
مصفوفة الصلاحيات#
افتح إدارة الشركة ← الصلاحيات ← الصلاحيات: «ما يستطيع كل دور فعله. الأدوار القياسية للقراءة فقط؛ الأدوار المخصصة قابلة للتعديل.»
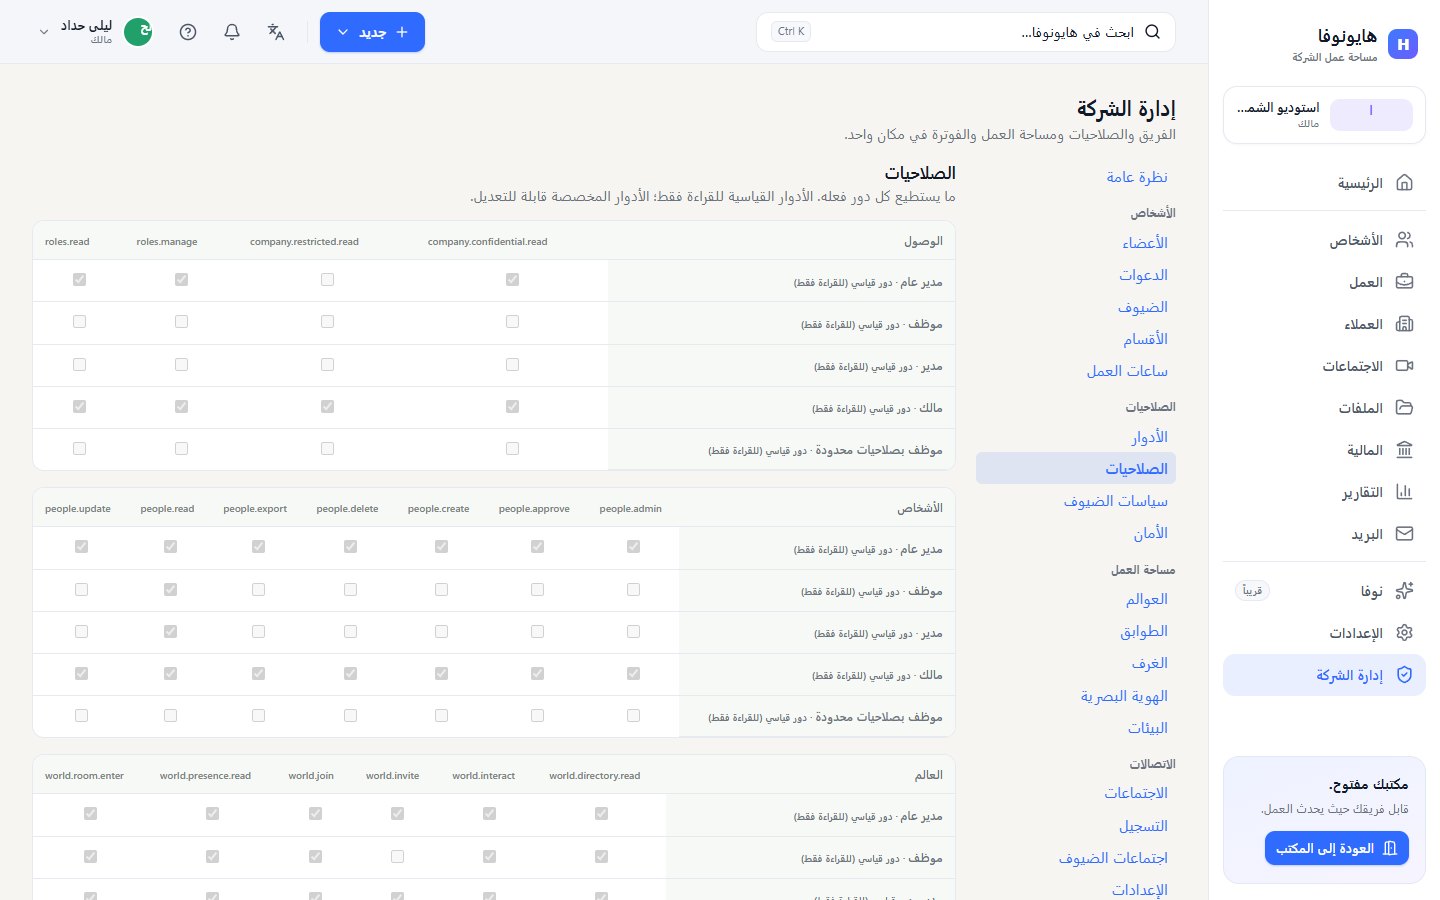
في المصفوفة جدول لكل مجموعة: الوصول، والأشخاص، والعالم، والبناء، والدردشة، والاجتماعات، والضيوف، والملفات، والمشاريع والمهام، والعملاء والمبيعات، والمالية، والتحليلات، وإدارة الشركة، والتكاملات، والذكاء الاصطناعي والأتمتة. كل صف دور، وتحمل الأدوار القياسية عبارة دور قياسي (للقراءة فقط). وكل عمود صلاحية واحدة تظهر باسمها التقني.
- اعثر على صف الدور المخصص في المجموعة التي تريد تغييرها.
- حدّد الصلاحيات أو ألغِ تحديدها. لا تستطيع تحديد إلا الصلاحيات التي تملكها أنت، وتبقى البقية باهتة.
- احفظ. يظهر أعلى الصفحة زر حفظ الدور مع اسم الدور. اختره لتخزين التغيير.
يسري التغيير فوراً على كل من يحمل الدور. وتجد مثالاً خطوة بخطوة في إعداد الأدوار والصلاحيات.
امنح عضواً دوراً مخصصاً#
تُمنح الأدوار المخصصة من إدارة الشركة ← الأشخاص ← الأعضاء، في عمود تغيير الدور. ولا يمكن اختيارها في نموذج الدعوة ولا في قائمة صفحة الأشخاص: ادعُ الشخص بدور قياسي، ثم غيّره بعد انضمامه. راجع الأشخاص.
قواعد تنطبق دائماً#
- لا تصعيد للصلاحيات. لا يستطيع أحد إنشاء دور أو تعديله أو حذفه أو منحه إذا كان يحمل صلاحية لا يملكها هو. ويرفض الخادم ذلك حتى لو تُجووزت الواجهة.
- الأدوار القياسية ثابتة. لا تُعدَّل ولا تُحذف؛ انسخ أحدها عبر ابدأ من بدلاً من ذلك.
- الخطط ما زالت تنطبق. الوحدة غير المشمولة في خطتك تبقى غير متاحة حتى لو سمح بها الدور.
- التغييرات تُسجَّل. يظهر إنشاء الأدوار وتعديلها وحذفها وتغيير دور العضو في سجل التدقيق.
عرض التفاصيل التقنية
الصلاحيات مفاتيح بصيغة namespace.action. والأدوار مجموعات من هذه المفاتيح تُحفظ ويُتحقق منها على الخادم، وتتكيف واجهة المنتج معها فقط.
- مجالات الشركة:
people،payroll،finance،crm،sales،projects،tasks،support،marketing،communications،files،automation،ai،integrations،analytics. - الإجراءات:
read،create،update،delete،approve،export،admin. الصلاحيةpeople.adminهي إدارة الأعضاء (الدعوة وتغيير الدور والإزالة)، وtasks.approveتسمح بإسناد المهام للآخرين. وتستخدم الأقسامpeople.create(الإضافة) وpeople.delete(الأرشفة). - قدرات الاتصالات:
communications.meeting.join،.meeting.invite،.meeting.moderate،.meeting.record،.call.create،.screen.share،.guest.invite،.guest.admit،.recording.read،.recording.delete،.transcript.read،.transcript.create،.transcript.delete،.support.manage،.file.guest_grant. وتحتاج إعدادات الاجتماعات للشركة إلىcommunications.admin. - المكتب (العالم):
world.join،world.invite(إنشاء روابط الضيوف)،world.manage_access(السماح بالضيوف أو إيقافهم)،world.manage،world.room.enter،world.room.manage،world.interact،world.directory.read،world.presence.read. - الضيوف:
guests.read،guests.manage(القبول والرفض وإنهاء الزيارات)،guests.promote. - إدارة الشركة:
company.admin.read(فتح المساحة)،company.settings.manage،roles.read،roles.manage،audit.read،billing.read،billing.manage. - درجة الاطلاع:
company.confidential.readتمنح الدرجة السرية، وcompany.restricted.readتمنح الدرجة المقيّدة. ومن دونهما تكون الدرجة داخلية.
الأدوار القياسية:
- مالك: كل المفاتيح.
- مدير عام: كل المفاتيح عدا
payroll.*وcompany.restricted.readوbilling.manage. - مدير:
readوcreateوupdateوexportعلى projects وtasks وcrm وsales وsupport وfiles؛ وtasks.approveوsupport.approve؛ وpeople.readوanalytics.read؛ وcompany.admin.read؛ وcommunications.read/create/update؛ والانضمام إلى الاجتماعات والدعوة إليها وإدارتها وتسجيلها، والاتصال، ومشاركة الشاشة، ودعوة الضيوف وإدخالهم، وقراءة التسجيلات والنصوص المفرّغة، وجلسات الدعم المباشر (communications.support.manage)؛ وworld.joinوworld.inviteوworld.room.enterوworld.room.manageوworld.interactوworld.directory.readوworld.presence.read؛ وguests.readوguests.manage. - موظف:
readوcreateوupdateعلى projects وtasks وfiles؛ وreadعلى people وcrm وsales وsupport؛ وsupport.createوsupport.update(لمعالجة تذاكر طوابير الدعم التي ينتمون إليها)؛ وcommunications.read/create/update؛ والانضمام إلى الاجتماعات والدعوة إليها، والاتصال، ومشاركة الشاشة، وقراءة التسجيلات والنصوص المفرّغة؛ وworld.joinوworld.room.enterوworld.interactوworld.directory.readوworld.presence.read. - موظف بصلاحيات محدودة:
tasks.readوfiles.read؛ وcommunications.meeting.joinوcommunications.screen.share؛ وworld.joinوworld.room.enterوworld.interactوworld.presence.read.
لا يستطيع العضو منح دور أو تغييره أو إزالته إذا كان يحمل مفتاحاً لا يملكه هو، ولا يمكن أن يحمل دور مخصص مفتاحاً لا يملكه منشئه. ولا تدخل في الدور المخصص إلا مفاتيح الشركة. وتعتمد الميزات أيضاً على خطة الشركة: الوحدة غير المشمولة في الخطة تُرفض حتى لو سمح بها الدور.
هل كانت هذه الصفحة مفيدة؟
شكراً. لا تُجمع تقييمات الصفحات بعد، لذلك لم يُرسَل شيء. إذا وجدت نقصاً أو خطأً فراجع صفحة «الحصول على المساعدة».